- 会員限定
- 2026/09/10 06:30 掲載
【ガートナー警鐘】サイバー保険「入っても補償なし」…?知らないと怖い「免責条項」


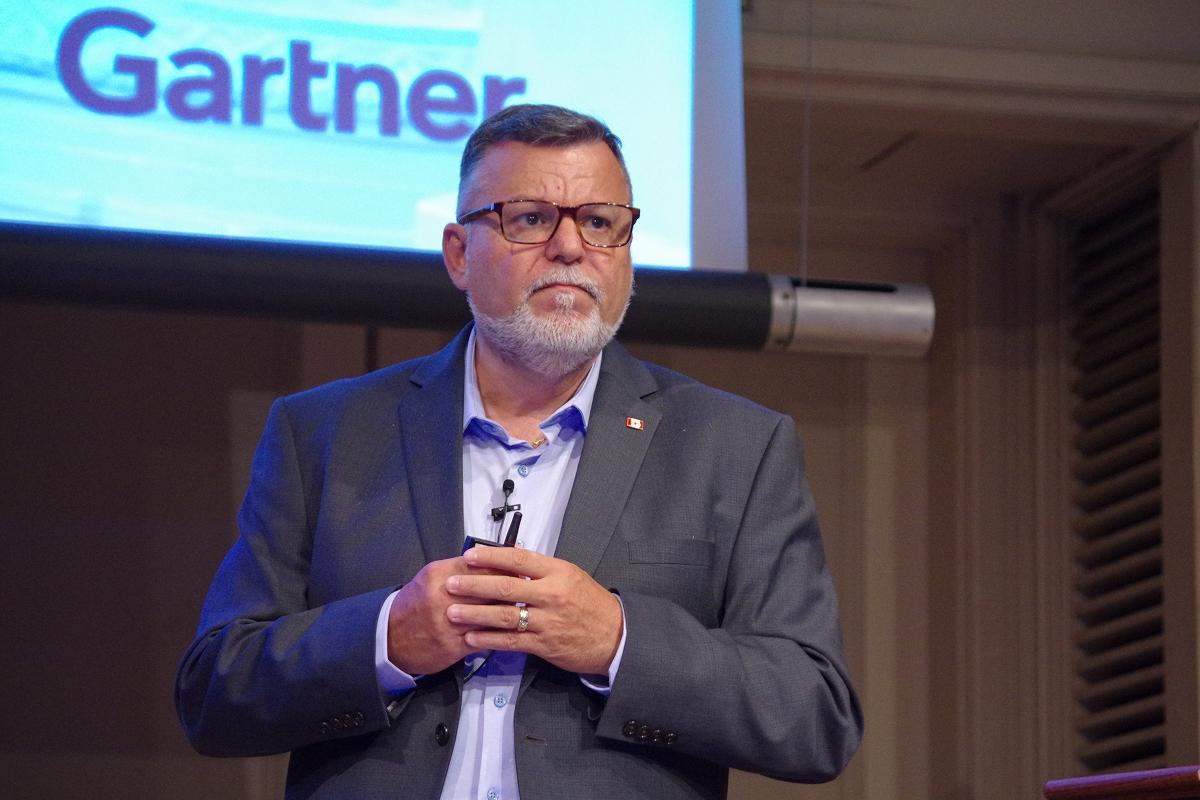
サイバー保険に入っていれば、万一の被害も安心──そう考えている企業は注意が必要だ。実際には、被害額と支払われる保険金には差があり、契約時に約束したセキュリティ対策を守れなければ「補償なし」となるケースもある。しかも、生成AIの悪用などで攻撃が高度化する中、保険会社の審査や免責条項は厳しくなっている。では、いざというときに「保険金が出ない」事態を避けるには何を確認すべきなのか。ガートナーのポール・フルタード氏が、保険会社が求める要件、免責条項の読み方、契約更新の前に確認すべき点を解説する。
保険金の支払額は「損害額を下回る」
サイバー保険に入っても、侵害そのものを防げるわけではない。ガートナー ディスティングイッシュト バイス プレジデント, アナリスト、ポール・フルタード氏はこの原則を繰り返し強調する。「サイバーセキュリティも、サイバー保険も、それ単体では侵害を予防する手段にはなりません」
セキュリティプログラムは侵害を未然に防ぐための投資であり、社内チームやパートナーと築く防御線にあたる。一方サイバー保険は、その防御線を突破された後、つまり侵害が実際に発生した後に初めて役割を果たす。自動車保険や火災保険と同じく、本来は使わずに済むことが望ましいものだ。
では、実際にサイバー保険はどのような企業で利用され、どの程度の損失が発生しているのか。14の保険会社が持つ保険金支払いデータを見ると、請求の多くは売上高20億ドル未満の企業に集中している。
これは大企業が攻撃を受けていないという意味ではない。データ上、大企業の請求件数は中堅・中小企業より少ないものの、1件当たりのインシデントコストは大きい。たとえば売上高100億~1,000億ドルの企業では、平均インシデントコストは3,050万ドルに達している。
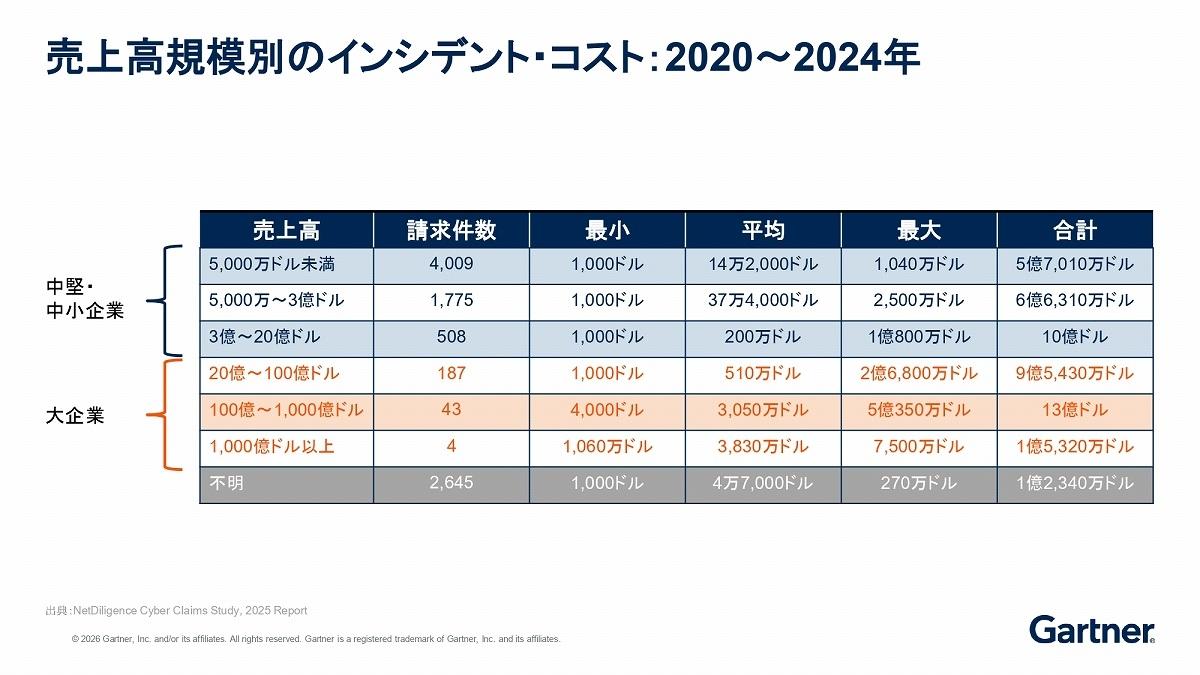
(出典:Gartner(2026年7月))
請求原因の上位については、企業規模を問わずランサムウェアが占める。一方、保険料は世界的に下落傾向にあり、特にアジア地域では2025年の後半に約1割(10%)低下したというデータもある。
データはもう1つの実態を示す。インシデントの発生にかかったコストと、実際に支払われた保険金の間には、常にギャップがある。事業中断やブランド毀損をどう金額換算するかは、企業側と保険会社側で測り方が異なるためだ。
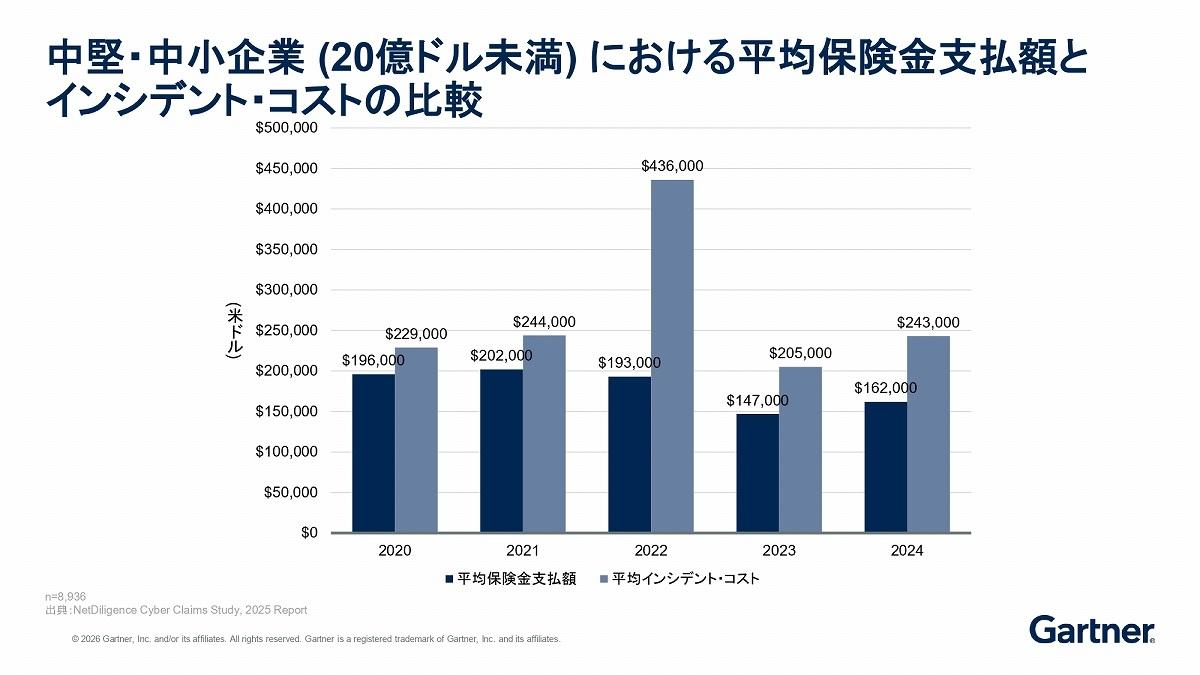
(出典:Gartner(2026年7月))
これに加え、契約に定められた免責額(自己負担分)も差し引かれるため、支払われる保険金は発生したコストを下回るのが通常だ。
補償を受けるための「12の備え」
サイバー保険の中心にあるのは、侵害によって生じた損失や復旧費用を補填する財務面の補償だ。ただし保険が担うのはそれだけではない。侵害が起こる前には、自社の防御態勢を評価してもらえたり、脅威インテリジェンスの提供を受けられたりする。
今すぐビジネス+IT会員に
ご登録ください。
すべて無料!今日から使える、
仕事に役立つ情報満載!
-
ここでしか見られない
2万本超のオリジナル記事・動画・資料が見放題!
-
完全無料
登録料・月額料なし、完全無料で使い放題!
-
トレンドを聞いて学ぶ
年間1000本超の厳選セミナーに参加し放題!
-
興味関心のみ厳選
トピック(タグ)をフォローして自動収集!
その他保険のおすすめコンテンツ
関連タグ
タグをフォローすると最新情報が表示されます
あなたの投稿

PR
PR
PR