- 会員限定
- 2026/10/29 07:00 掲載
三菱UFJ・静岡銀はなぜ「止める決断」? PHP欠陥が突きつけた銀行の“思わぬ弱点”


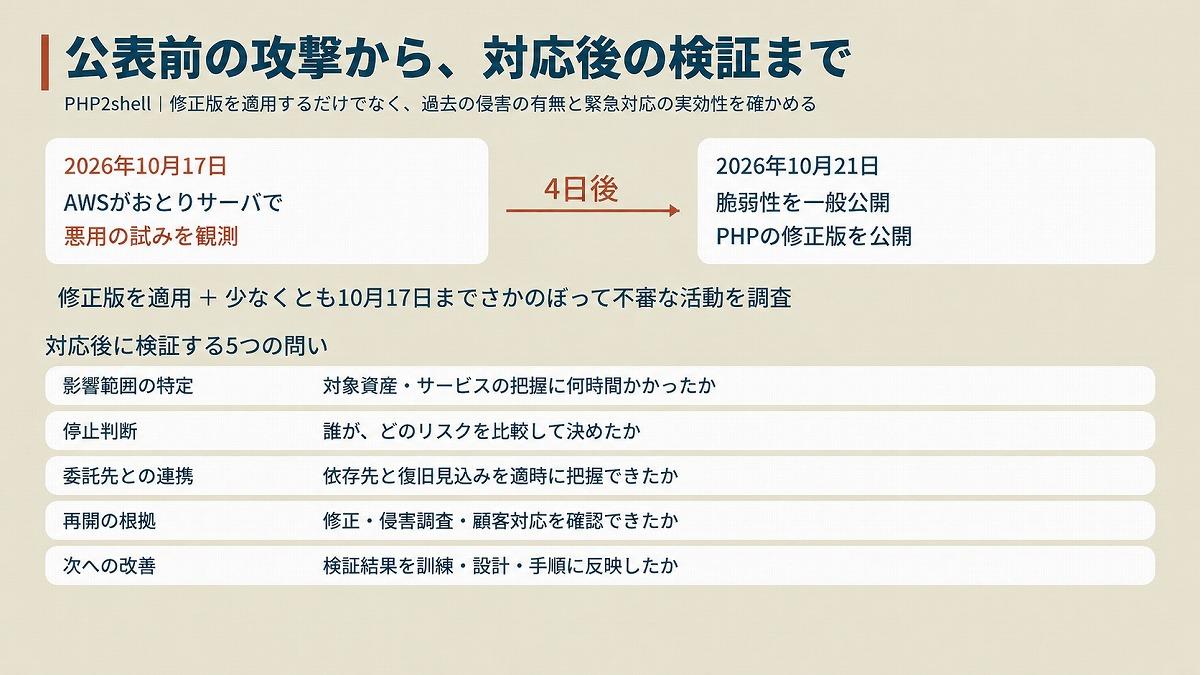
「止まらない銀行」は安全だと断言できるのか──。PHPの重大な脆弱性を巡り、静岡銀行や三菱UFJ銀行では一部サービスが停止。一方、全国銀行協会は当時、銀行間決済への影響を確認していないと説明した。auじぶん銀行では自社の修正後も、委託先のメンテナンスで一部の問い合わせフォームが使えない状態が続いた。金融庁が求めていた緊急停止への備えや、脆弱性公表前から観測された攻撃の試みを踏まえ、銀行の安全性を測る新たな物差しを考える。
「止まらない銀行」が安全? PHP危機で見えた盲点
発端は、Webサービスなどに使われるプログラミング言語「PHP」の重大な脆弱性2件だ。開発元は10月21日、「CVE-2026-109618」と「CVE-2026-109619」を修正した更新版を公開。組み合わせて「PHP2shell」と呼ばれ、悪用されれば第三者が遠隔から不正なプログラムを実行する恐れがあった。
静岡銀行はホームページと「しずぎんアプリ」を予防的に停止し、22日13時30分に再開。三菱UFJ銀行もネットバンキングの一部取引を一時停止した。一方、全国銀行協会は、銀行間決済への影響は確認されていないと説明した。
こうした金融機関の対応について、片山さつき金融担当相は10月23日の会見で、多くの金融機関が予防的にシステムを停止し、パッチ適用などの対応が「比較的円滑」に進んだとの認識を示した。
その後、事態の深刻さを裏付ける動きもあった。情報処理推進機構(IPA)は10月27日、PHPの脆弱性に関する注意喚起を更新し、米サイバーセキュリティ・インフラストラクチャセキュリティ庁(CISA)が、問題の脆弱性を「KEV(Known Exploited Vulnerabilities)」に登録したと伝えた。
KEVは、実際の悪用を裏付ける証拠に基づいて脆弱性が登録されるリストで、危険性が高いというだけでは掲載されない。今回の問題は単なる潜在的な危険ではなく、現実に攻撃に使われていたことが確認されたのだ。
auじぶん銀行で浮き彫りになった「委託先問題」
銀行のサービスが一部停止しても、すべての金融機能が止まるわけではない。一般に銀行システムは、顧客が操作するWebサイトやアプリ、口座開設などの周辺サービス、預金残高や入出金を処理する勘定系、金融機関同士の振込をつなぐ決済基盤など、複数の役割を持つ。アプリが利用できないことと、銀行間の資金決済が停止することは別の問題である。
今すぐビジネス+IT会員に
ご登録ください。


新規登録キャンペーン実施中
Amazonギフト券5,000円分
毎月抽選20名様にプレゼント
対象:期間中、上の「今すぐ登録(無料)」ボタンから
プレミアム会員にご登録いただいた方
すべて無料!今日から使える、
仕事に役立つ情報満載!
-
ここでしか見られない
2万本超のオリジナル記事・動画・資料が見放題!
-
完全無料
登録料・月額料なし、完全無料で使い放題!
-
トレンドを聞いて学ぶ
年間1000本超の厳選セミナーに参加し放題!
-
興味関心のみ厳選
トピック(タグ)をフォローして自動収集!
金融セキュリティのおすすめコンテンツ
関連タグ
タグをフォローすると最新情報が表示されます
金融セキュリティの関連コンテンツ
あなたの投稿

PR
PR
PR