新規会員登録再開のお知らせ

新規会員登録を9月14日9:30より再開いたしました。ログアウト状態になっている方はお手数ですが再度ログインをお願いいたします。

# セキュリティ開発・DevSecOps

(37記事)
有料講座
有料講座
AI基礎解説
有名企業の創業者
マネジメント連載
AI特集まとめ

# セキュリティ開発・DevSecOpsのニュース

# セキュリティ開発・DevSecOpsのスペシャル(記事)

    PR

    PR

    PR

# セキュリティ開発・DevSecOpsのイベント・セミナー

AWSには、脅威検知、脆弱性管理、設定評価、ログ分析、Webアプリケーション保護など、さまざまなセキュリティサービスが用意されています。 一方で、サービスを有効化したものの、アラートを確認できていない、検知後の対応が決まっていない、複数のAWSアカウントを横断して管理できていないなど、「導入しただけ」で十分に活用できていない企業も少なくありません。 本セミナーでは、AWS Security Hub、Amazon GuardDuty、Amazon Inspector、AWS WAFなどの基本的なAWSセキュリティサービスを組み合わせ、限られた人員でも継続的に運用するための実践的な考え方を解説します。 さらに応用編として、AWS DevOps Agentを活用したインシデント調査や根本原因分析、運用改善の可能性に加え、AWS Security Agentを活用したアーキテクチャや設計段階でのセキュリティレビューについても取り上げます。 AIエージェントにどこまで判断や対応を任せるのか、権限管理、証跡、人による承認をどのように設計するのかといった、導入時に欠かせないセキュリティ上の論点も整理します。 CloudFastenerによるセキュリティ運用の高度化を含め、従来のセキュリティサービスとAIエージェントを組み合わせた、これからのAWSセキュリティ運用をご紹介します。

突然のアクセス急増によるサイト遅延やサービス停止、想定外に膨らむインフラコスト、正規ユーザーへの影響――。 Webサービスを運営する企業にとって、DDoS攻撃や高頻度アクセスへの対策は、事業継続に直結する重要な課題です。 さらに、生成AIや自動化技術の普及により、WebサイトにアクセスするBotの目的や振る舞いは急速に多様化しています。 一見するとDDoS対策やサーバー負荷対策に見える問題も、実際にはスクレイピング、コンテンツの無断取得、脆弱性探索、不正ログイン、在庫の買い占めなど、より大きな「Bot対策」の一部として捉える必要があります。 本セミナーでは、実際にユーザー企業でDDoSやBotアクセスと向き合ってきた事業責任者が、現場で直面したサービスへの影響、対応の難しさ、インフラコストや運用上の課題を、ユーザー目線でお伝えします。 続いて、長年Webアプリケーションのトラフィックと向き合ってきたWAF事業責任者が、DDoSやアクセス急増への具体的な対応策を解説します。さらに、個別の攻撃への対処だけではなく、増え続けるBotをどのように識別し、正規アクセスを維持しながら制御していくべきか、Webセキュリティ全体の視点から課題をひも解きます。 後半では、AWS WAFの運用を自動化・高度化するWafCharmをはじめ、WAF FDEによる専門家支援や、アプリケーションセキュリティ領域における新たな取り組みをご紹介します。 DDoS対策、Bot対策、WAF運用をそれぞれ個別に考えるのではなく、事業を止めないための継続的なWebセキュリティとして、どのように設計・運用していくべきかをお伝えします。

DX推進により新規サービスは立ち上げスピードが求められ、生成AIの台頭で開発も加速しています。 しかし、アプリケーションごとに個別実装された認証機能はセキュリティの穴として蓄積し、いつしか解消困難な「負債」と化します。 攻撃側もAIを駆使してアタックを自動化・高度化する中、不正アクセスの主な侵入経路はID侵害です。特に、多くのグループ会社を抱える企業体では1社が突破されるとグループ全体に影響が波及します。 認証の負債は事業成長とともに増え続ける一方、顧客のIDが絡むだけに軽々には手を入れられず、後からの一括解消も容易ではありません。 こうした課題の解決策となるのが「ID基盤のシェアードサービス化」。 認証機能を一元管理することで、事業スピードとセキュリティを両立するID基盤ガバナンスを実現します。 本セミナーではまず、Okta Japan株式会社様より顧客向けアプリケーション・APIを狙う最新の攻撃動向や、AIによる開発加速がもたらす認証リスクとガバナンス課題について解説、さらに、スピードと安全性を両立するための実践的なセキュリティ統制の考え方をご紹介します。 続いて、2019年よりAuth0をはじめとするID基盤構築を多数手掛け、2025年3月にアジアパシフィック地域で初めて「Customer Identity Cloud Service Delivery Specialization」を取得するなど、国内トップクラスの知見と実績が認められているマルチクラウドインテグレーターである株式会社フレクト様より、ID基盤のシェアードサービス化とガバナンス実装の具体的アプローチを解説します。 AI時代に求められるセキュリティ対策と、将来を見据えたID基盤戦略の両面から、実践的なヒントをお届けします。 こんな課題を抱える方におすすめ ・複数のグループ会社が展開する顧客向けサービスの認証機能を、個別実装ではなく共通基盤として構築・運用したいIT/システム部門の方 ・BtoB/BtoCの新規サービスを次々立ち上げる中で、サービスごとに認証機能を作り込むコスト・属人化に課題を感じているシステム開発者・担当者 ・グループ内で顧客IDを共通化し、会員基盤・ログイン体験を横展開したいマーケティング・事業企画部門の方 ・事業スピードを落とさずに顧客向けサービスを立ち上げたい経営企画・DX推進部門の方

# セキュリティ開発・DevSecOpsのホワイトペーパー

# セキュリティ開発・DevSecOpsの動画

# セキュリティ開発・DevSecOps(37記事)
処理に失敗しました

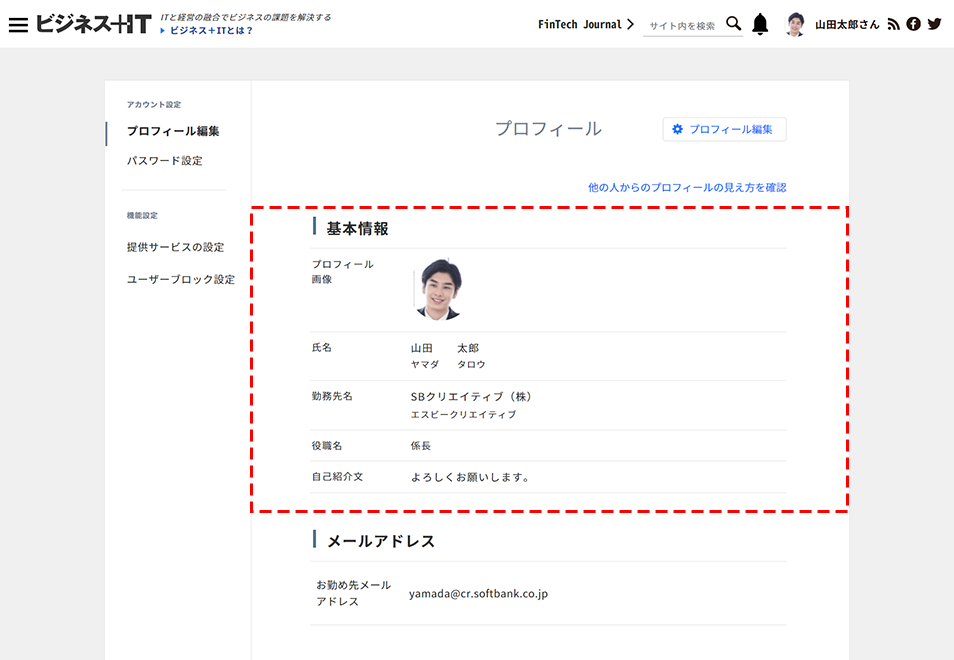
ユーザーをフォローすることにより自身の基本情報が
お相手に公開されます

基本情報公開時のサンプル画像

ブロック

さんはあなたをフォローしたりあなたのコメントにいいねできなくなります。また、さんからの通知は表示されなくなります。

さんをブロックしますか?

ブロック

ブロックが完了しました

ブロック解除

ブロック解除が完了しました