- 会員限定
- 2026/09/07 11:55 掲載
AWSが「Agent Registry」を一般提供 企業を襲う“野良AI社員”問題とその解決策とは?


社内で誰が作ったか分からないAIエージェントが、業務システムにアクセスして仕事を始める──そんな“野良AI社員”が新たな管理問題になりつつある。これに対して、AWSが提供を開始したのが、増え続けるAIエージェントなどを一元的に把握する「Agent Registry」だ。ただし、AIエージェントの管理は台帳を作るだけでは十分ではない。AIのID、権限、承認、監査まで、企業が押さえるべき解決策を整理する。
(画像:本文をもとに生成AIで作成)
AWS一般提供、「野良AI社員」が危険な理由
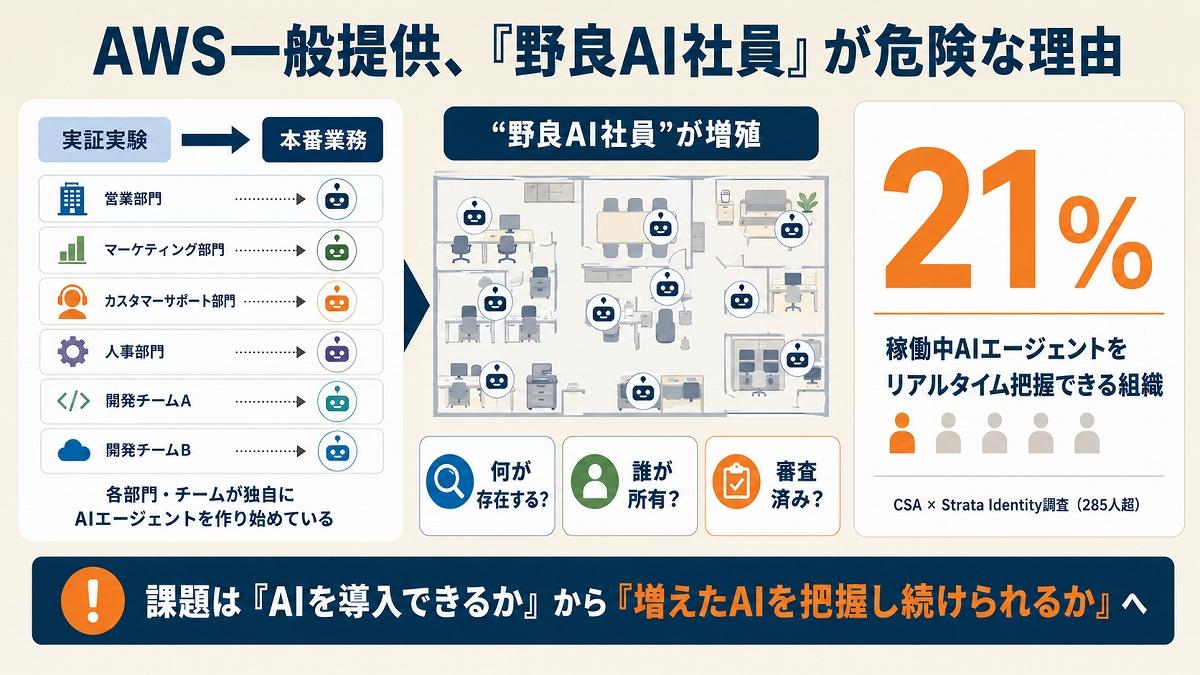
米アマゾン・ウェブ・サービス(AWS)は2026年8月31日、「AWS Agent Registry」の一般提供を始めた。企業内で稼働するAIエージェントをはじめ、ツール、スキル、MCP(Model Context Protocol)サーバなどを一元的に登録し、検索・管理するためのサービスだ。東京を含む5リージョンで利用できる。今回の一般提供で特に目を引くのが、AWS Organizations配下で稼働するAmazon Bedrock AgentCore RuntimeやAgentCore Gateway上のエージェントを自動検出し、中央のRegistryへ集約できる機能である。なぜ、わざわざAIエージェント専用の「台帳」が必要なのか。背景には、生成AI活用が実証実験から本番業務へ移り、各部門や開発チームが別々にエージェントを作り始めたことがある。AWSによると、企業では「何が存在するのか」「誰が所有しているのか」「審査済みなのか」が共有されないまま、似たようなエージェントやツールが増える問題が起きているという。
言い換えれば、管理部門も知らないところで働く“野良AI社員”の増殖だ。人間の社員なら人事部が在籍状況や所属部署を把握しているのに、AIになると誰が作り、どんなシステムへ接続し、現在も使われているのか分からない──そんな状況が現実になりつつある。
実際、Cloud Security Alliance(CSA)とStrata Identityによる285人超のIT・セキュリティ関係者への調査では、稼働中のAIエージェントをリアルタイムで把握できている組織はわずか21%だった。つまり問題は「AIを導入できるか」から、「増えたAIを企業が把握し続けられるか」へと移り始めているのである。
ただの名簿ではない、Agent Registryの仕組み
Agent RegistryでAWSが目指しているのは、AIエージェントを登録するだけでなく、発見、承認、共有、廃止まで含めたライフサイクルを管理するための基盤だという。実際、登録対象はA2A(Agent2Agent)対応のAIエージェントだけではない。MCPサーバやそこで使われるツール、AIエージェントが利用するスキル、独自形式のリソースも扱える。利用可能なものを意味ベースとキーワードの双方で検索できるため、別の部署がすでに作ったエージェントを知らずに、同じものを一から開発するといった重複も減らせるという。
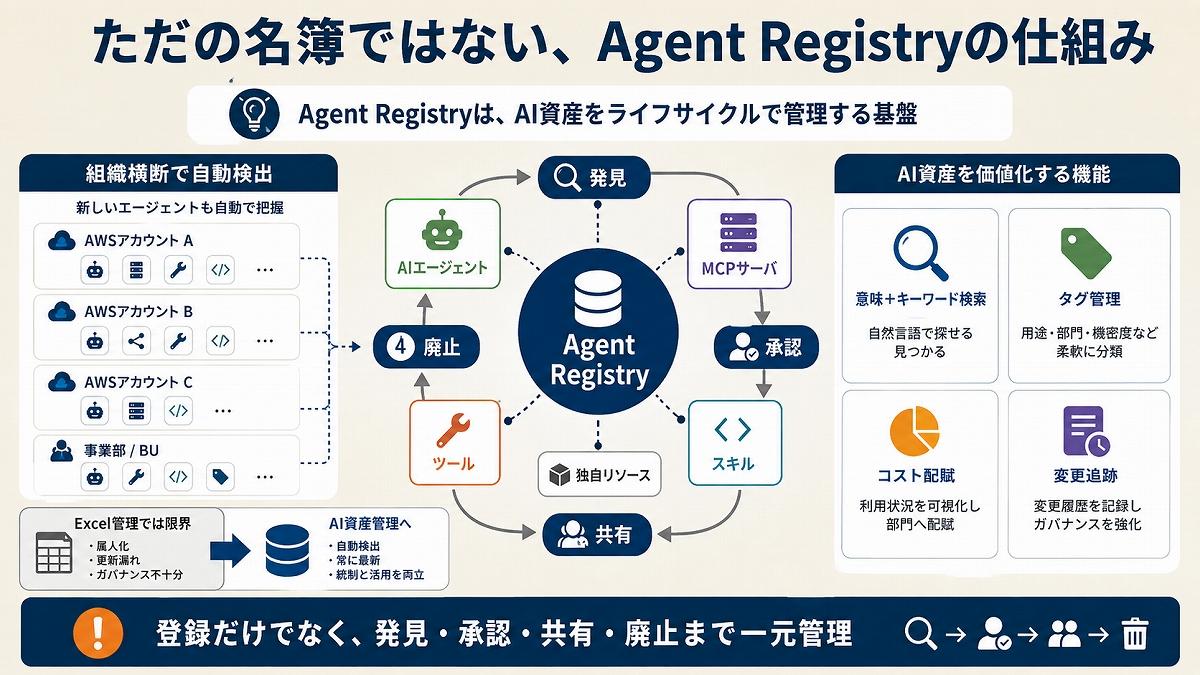
さらに重要なのが、今回から加わった組織横断の自動検出だ。管理者がAWS Organizations単位で有効にすると、複数のAWSアカウントにあるAgentCore RuntimeやAgentCore Gateway上の対象を検出し、中央で確認できる。新しくエージェントが配置されれば自動的にRegistryへ現れ、審査を経て公開する流れを作れる。作った側が自主的に「登録してください」と申請する仕組みだけに頼らない点が大きい。
また、登録情報にはタグを付け、整理だけでなくコスト配賦やアクセス制御に利用できるほか、AWS Resource Access Managerを使ったアカウント横断の共有にも対応した。変更操作はAWS CloudTrailで追跡できる。つまり、「誰のAIか」という棚卸しから、「誰が承認したのか」「どこまで社内で共有するのか」「費用をどの部門に付けるのか」までを結び付けようとしているわけだ。
人事にたとえるなら、社員名簿だけではなく、配属、承認、異動履歴、退職処理まで扱う仕組みに近い。AIエージェントが数十体ならExcelでも管理できるかもしれない。しかし、数百、数千へ増えれば、手作業では追いつかなくなる。そこで初めて「AI資産管理」という考え方が重要になる。
今すぐビジネス+IT会員に
ご登録ください。
すべて無料!今日から使える、
仕事に役立つ情報満載!
-
ここでしか見られない
2万本超のオリジナル記事・動画・資料が見放題!
-
完全無料
登録料・月額料なし、完全無料で使い放題!
-
トレンドを聞いて学ぶ
年間1000本超の厳選セミナーに参加し放題!
-
興味関心のみ厳選
トピック(タグ)をフォローして自動収集!
AI・生成AIのおすすめコンテンツ
Googleで見つけやすく
共有する
-
2
-
10
-
0
-
1
-
0
関連タグ
タグをフォローすると最新情報が表示されます
あなたの投稿

PR
PR
PR