- 会員限定
- 2026/11/19 18:30 掲載
mineoで最大142万件の顧客情報が漏えい 委託先KARTE侵害、自社の委託先は無事か


オプテージは11月18日、携帯電話サービス「mineo」の顧客情報が最大142万件漏えいしたと発表した。委託先プレイドのCXプラットフォーム「KARTE」への第三者による不正アクセスが原因で、現在の契約者に加え、2020年1月以降の解約者も含まれる。決済情報や本人確認書類、マイページのID・パスワードは含まれないという。
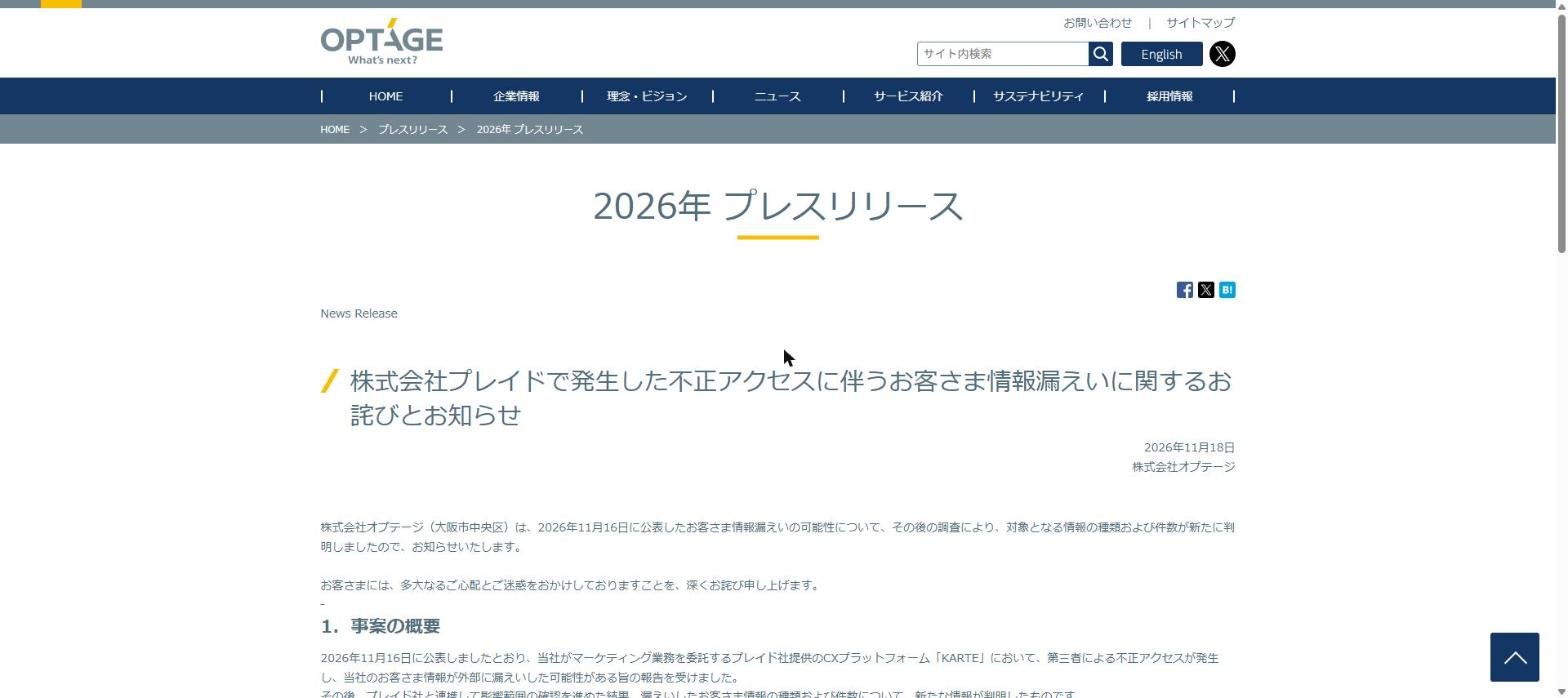
(出典:オプテージ)
漏えいしたのは、メールアドレス、性別、年代、郵便番号、住所(都道府県のみ)、誕生日・記念日、一部オプション契約の開始日。メールアドレス以外の情報は、顧客によって対象が異なるという。現在の契約者に加え、2020年1月以降にmineoを解約した一部の顧客の情報も含まれる。
一方、クレジットカード情報や銀行口座情報などの決済に関する情報、本人確認書類に関する情報、マイページのログインID・パスワードは、プレイドに提供していないため含まれないとしている。
オプテージによると、プレイドから第三者の不正アクセスで顧客情報が漏えいした可能性があるとの報告を受けたのは11月15日。プレイドは13日にKARTEへの不正アクセスを検知し、全プロジェクトで全機能を停止したと公表していた。オプテージは本件を受けてKARTEの利用を停止しており、プレイドによる原因究明と必要な安全対策が完了し、安全性を確認できるまで再開しないという。
調査は継続中で、漏えいした情報や件数は今後変わる可能性がある。オプテージは対象の顧客に電子メールなどで個別に連絡するとして、特設ダイヤル(0120-926-168、受付は9時~18時、年中無休)を設けた。漏えいした情報を悪用した不審なメールなどが届くおそれがあるとして、身に覚えのないURLへのアクセスや添付ファイルの開封、ID・パスワードの入力に注意を呼びかけている。
KARTEをめぐっては、プレイドが11月16日にも利用企業のアカウント情報などの漏えいを確認したと公表している。
では、委託先のSaaSが破られたとき、利用企業の側では何が起きていたのか。第一報と続報のあいだに生じた情報の食い違いと、プレイドが明かした侵入の経緯、そして盗まれた「連携の鍵」の存在がある。
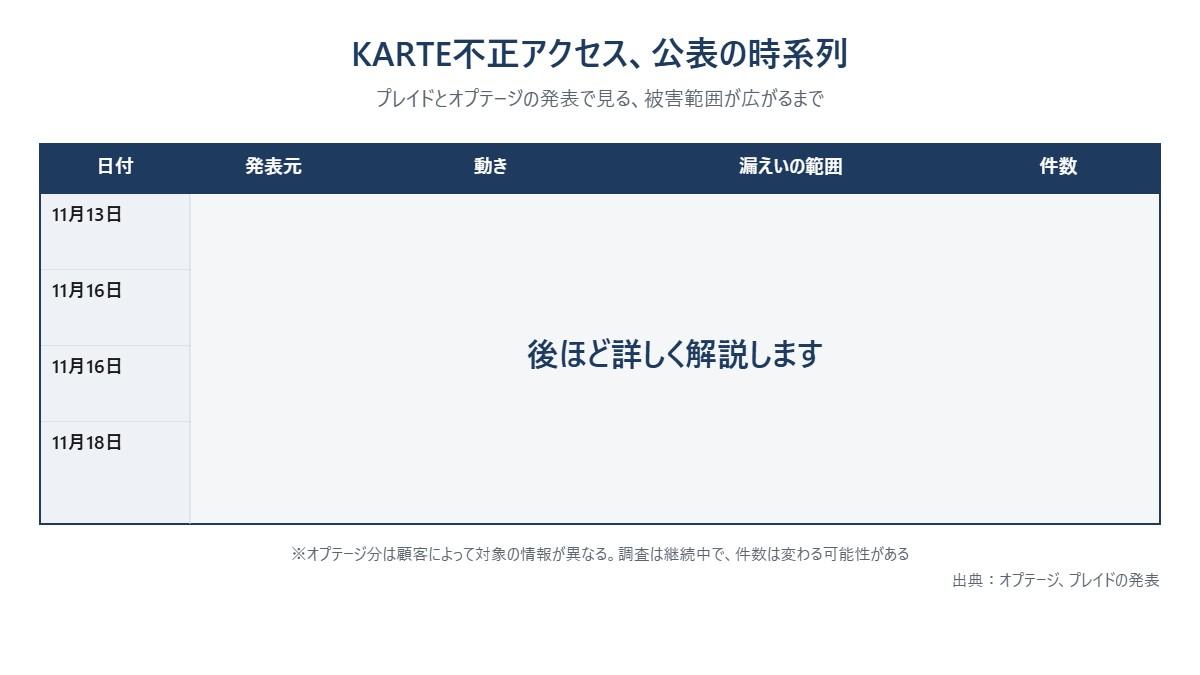
KARTE不正アクセス、公表の時系列
(出典:オプテージ、プレイドの発表をもとに作成)
この記事の続き >>
・第一報で「メールのみ」だった漏えいは、なぜ2日で7項目に広がったのか
・プレイドが明かした侵入の手口と、盗まれた「連携の鍵」
・再開時期は未定のKARTE、利用企業が今すぐ見直すべき2つの点
・第一報で「メールのみ」だった漏えいは、なぜ2日で7項目に広がったのか
・プレイドが明かした侵入の手口と、盗まれた「連携の鍵」
・再開時期は未定のKARTE、利用企業が今すぐ見直すべき2つの点
今すぐビジネス+IT会員に
ご登録ください。


新規登録キャンペーン実施中
Amazonギフト券5,000円分
毎月抽選20名様にプレゼント
対象:期間中、上の「今すぐ登録(無料)」ボタンから
プレミアム会員にご登録いただいた方
すべて無料!今日から使える、
仕事に役立つ情報満載!
-
ここでしか見られない
2万本超のオリジナル記事・動画・資料が見放題!
-
完全無料
登録料・月額料なし、完全無料で使い放題!
-
トレンドを聞いて学ぶ
年間1000本超の厳選セミナーに参加し放題!
-
興味関心のみ厳選
トピック(タグ)をフォローして自動収集!
セキュリティ総論のおすすめコンテンツ
Googleで見つけやすく
共有する
-
0
-
0
-
0
-
0
-
0
関連タグ
タグをフォローすると最新情報が表示されます
セキュリティ総論の関連コンテンツ
あなたの投稿

PR
PR
PR