- 会員限定
- 2026/09/04 06:10 掲載
ゼロトラストは「全部やる」と失敗する? ガートナーが示す成功への8ステップ


ゼロトラストは、広く適用すればするほど安全になる──そう考えるのは危険だ。対象を広げすぎればシステム構成は複雑になり、ユーザーや管理者の運用負荷増大だけでなくコストも膨らむ。米ガートナー シニア ディレクター、アナリストのラジプリート・カウル氏が、ゼロトラスト導入を成功に導く「8つのステップ」と、失敗を招く典型的な「落とし穴」を明らかにする。
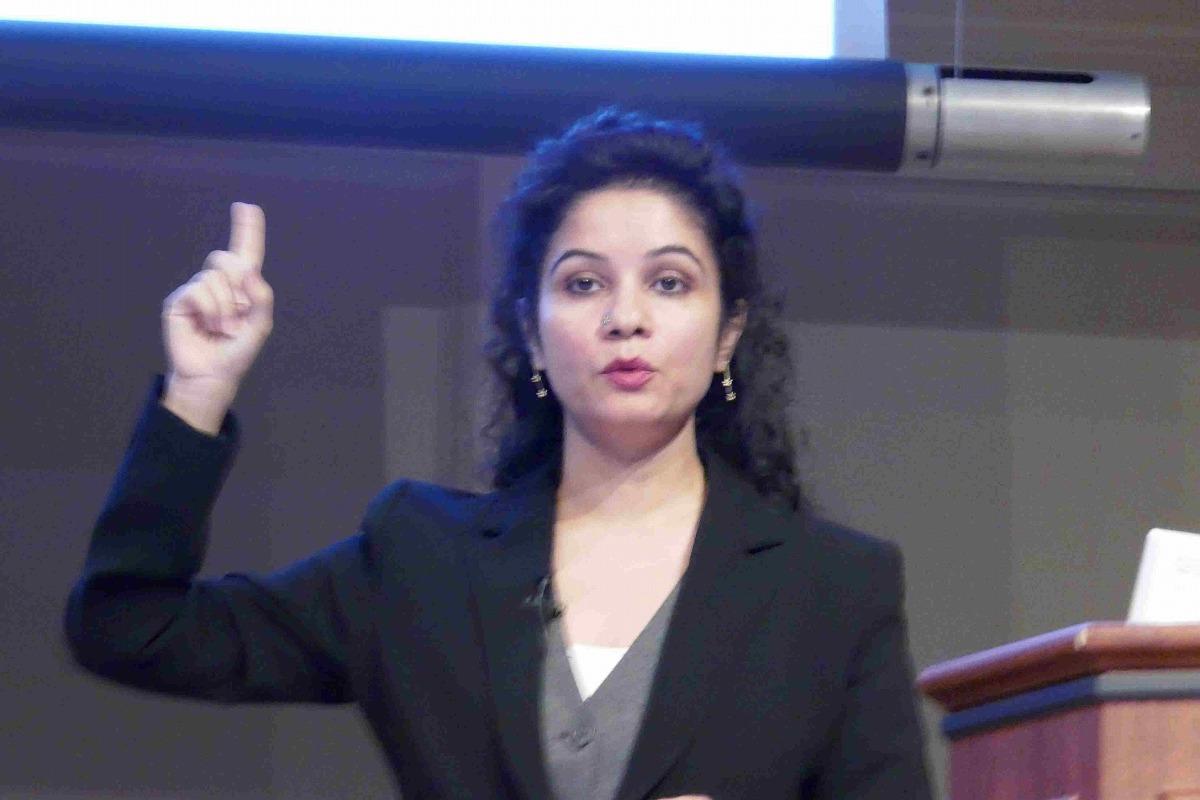
シニア ディレクター
アナリスト
ラジプリート・カウル氏
ゼロトラスト導入、最初の2ステップが成否を分ける
フィッシングに代表されるサイバー攻撃の巧妙化やSaaS利用の広がりなどを背景に、企業ネットワークの内外の境界上で外部攻撃を防御する「境界型防御」では、もはや十分な防御を見込みにくくなっている。代わりに広がっているのが、あらゆるアクセスを信頼せず、毎回検証して必要最小限なアクセスのみを許可するセキュリティモデルの「ゼロトラスト」だ。「ただし、ゼロトラストの実現にはIDやデバイスの管理、ネットワーク制御、データ保護、継続監視など、多くの技術の正しい導入が必要です。実施までの道のりは決して平たんではない」と指摘するのは、ガートナーのシニア ディレクター、アナリストのラジプリート・カウル氏だ。
その適切な導入は、言うまでもなくCISO(最高情報セキュリティ責任者)の責務の1つだ。そこでのあるべき展開法を、カウル氏は次の「8つのステップ」として提示する。
最初のステップが「ゼロトラストを導入する理由の明確化」だ。ここで検討すべきなのは、ゼロトラストで何を最優先で保護するのか、そして法規制上の要件やネットワーク面で何が課題になるのか、という点だ。「いずれのプロジェクトにおいても、リーダーは現状把握から始めるべき。まずは自社固有の状況を正しく認識する必要があります」とカウル氏は話す。
2つ目のステップになるのが「ビジネス目標とリスクの定義」である。前ステップの結果を事業目標に落とし込み、その達成に向けたセキュリティリスクを明確化する(図1)。
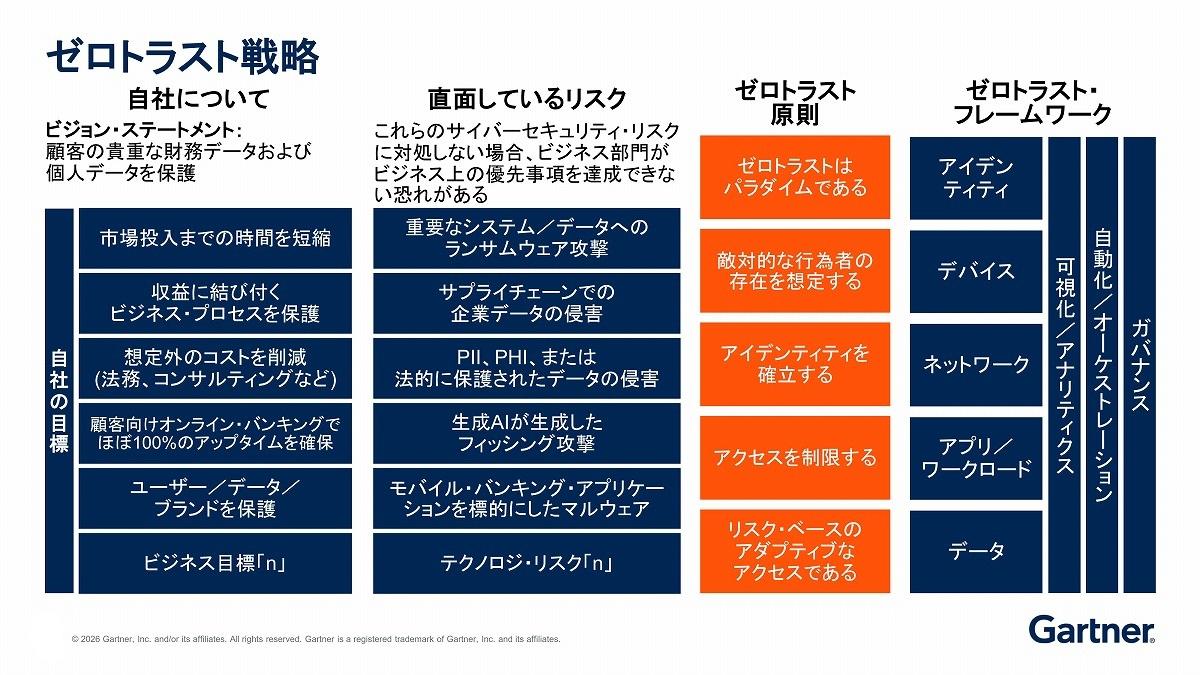
<図1>「ビジネス目標とリスクの定義」で用いるのは、図版の「自社について」と「直面しているリスク」の項目である
(出典:Gartner(2026年7月))
リスクは外部攻撃だけでなく、内部の犯行なども含めて具体的に検討する。ここでの成果物が、その後の社内コミュニケーションで広く用いられることになるという。
ゼロトラスト最大の“落とし穴”を避けるには
3つ目が「基本原則を用いたゼロトラスト戦略の策定」だ。ゼロトラストの3原則は「敵対的な行為者の存在を想定する(Assume Breach)」「アクセスを制限する(Least Privilege Access)」「アイデンティティを確立する(Verify Explicitly)」である。これを前ステップで明確化したリスクと突き合わせ、最適な対応法を検討するのである。
今すぐビジネス+IT会員に
ご登録ください。
すべて無料!今日から使える、
仕事に役立つ情報満載!
-
ここでしか見られない
2万本超のオリジナル記事・動画・資料が見放題!
-
完全無料
登録料・月額料なし、完全無料で使い放題!
-
トレンドを聞いて学ぶ
年間1000本超の厳選セミナーに参加し放題!
-
興味関心のみ厳選
トピック(タグ)をフォローして自動収集!
ゼロトラスト・クラウドセキュリティ・SASEのおすすめコンテンツ
関連タグ
タグをフォローすると最新情報が表示されます
あなたの投稿

PR
PR
PR