- 会員限定
- 2026/11/19 21:05 掲載
社内のClaude Codeに届く悪意ある指示を止める マイクロソフトがDefenderで一般提供


マイクロソフトは11月17日(現地時間)、パソコン上で動くAIエージェントを実行中に守る「Microsoft Defender」の機能が、Windows向けに一般提供になったと発表した。Claude CodeやChatGPT Desktopなどが対象で、悪意ある指示を実行前に止める。Defender for Endpoint P2の顧客が使え、AuditとBlockの2モードがある。
(出典:マイクロソフト)
対象は「Claude Code」「GitHub Copilot CLI」「OpenClaw」「ChatGPT Desktop」など。エージェントの処理の要所をDefenderが検査し、悪意ある指示を、エージェントが動く前にブロックできるという。
マイクロソフトによると、ローカルで動くAIエージェントは、ファイルを読み、ツールを呼び出し、利用者の権限で操作できる。処理する内容に悪意ある指示が隠れていると、意図しない動作につながるおそれがある(いわゆるプロンプトインジェクション)。
防御の方式は2つに分かれる。Claude CodeやGitHub Copilot CLIなどはエージェント固有の仕組みで、OpenClaw、Ollama Desktop、ChatGPT Desktopなどはネットワークベースで防ぐ。
検出すると、エージェントとセッションの情報を付けたアラートを出し、関連するアラートをまとめて、セキュリティ運用チーム(SOC)に渡す。管理者はAuditとBlockの2つのモードから選べ、Blockでは動作を止めたうえで利用者に通知する。設定はDefenderまたはIntuneから行い、Defender for Endpoint P2の顧客が使える。
同じ発表では、攻撃者が信頼されたIDや委任された権限を悪用してエージェントを操る手口にも触れた。新たな検出機能として、デバイスコードフィッシングで開発者のGitHubアカウントが侵害され、GitHub Copilot CLIが悪用される攻撃を挙げる。不審な動きを検知すると、侵害されたGitHubアカウントの無効化やセッションの取り消しなどで、攻撃を自動で止めるという。
Microsoft Entraでは、探索したローカルエージェントにAgent IDを自動で割り当てる機能も、GitHub Copilot CLIとClaude Codeからプレビューで用意する。人間とエージェントの操作を分けて管理しやすくする狙いだ。
では、社内でClaude CodeやChatGPTを使わせている企業は、自社の端末をどこまで守れると考えればよいのか。
背景には、AIの種類ごとに異なる検査の仕組みと、守りの対象外になる通信の条件、そして導入前に確かめておきたい提供段階の表記がある。
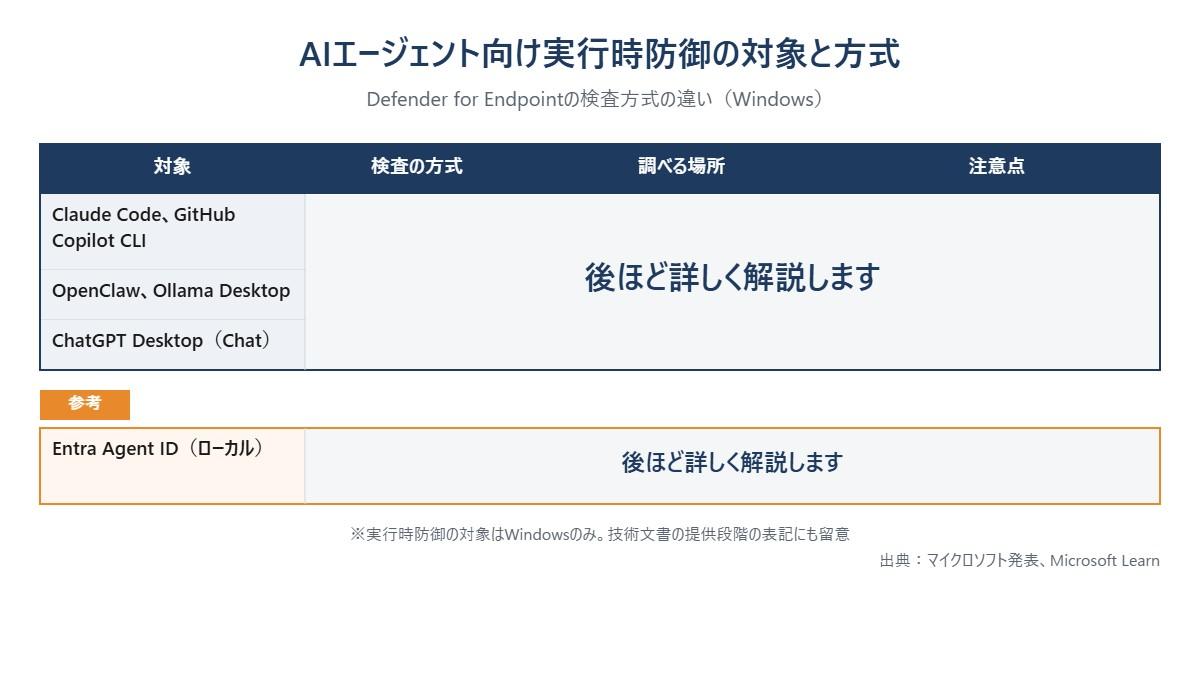
AIエージェント向け実行時防御の対象と方式
(出典:マイクロソフト発表、Microsoft Learnをもとに作成)
この記事の続き >>
・Claude CodeとChatGPT Desktopで違う、防御の入り口
・Defenderが調べられない通信の条件
・「一般提供」と「プレビュー」、2つの表記の読み方
・Claude CodeとChatGPT Desktopで違う、防御の入り口
・Defenderが調べられない通信の条件
・「一般提供」と「プレビュー」、2つの表記の読み方
今すぐビジネス+IT会員に
ご登録ください。


新規登録キャンペーン実施中
Amazonギフト券5,000円分
毎月抽選20名様にプレゼント
対象:期間中、上の「今すぐ登録(無料)」ボタンから
プレミアム会員にご登録いただいた方
すべて無料!今日から使える、
仕事に役立つ情報満載!
-
ここでしか見られない
2万本超のオリジナル記事・動画・資料が見放題!
-
完全無料
登録料・月額料なし、完全無料で使い放題!
-
トレンドを聞いて学ぶ
年間1000本超の厳選セミナーに参加し放題!
-
興味関心のみ厳選
トピック(タグ)をフォローして自動収集!
AIセキュリティのおすすめコンテンツ
Googleで見つけやすく
共有する
-
0
-
0
-
0
-
0
-
0
関連タグ
タグをフォローすると最新情報が表示されます
あなたの投稿

PR
PR
PR