- 2026/09/21 16:00 掲載
セキュリティ企業がclaude Opus5を使って、72時間でOpenAIの社内システムに侵入成功
OpenAIのバグ発見プログラム、AIの安全機構の課題も浮き彫りに


サイバーセキュリティ企業Hacktron AIの研究チームが、AnthropicのAIモデル「Claude Opus 5」を活用し、72時間未満でOpenAIの社内コードリポジトリに到達したことを明らかにした。研究チームはOpenAIとDiscourseに脆弱性を報告し、OpenAI側で発見された問題については同社の脆弱性発見プログラムを通じて6500ドルの報奨金を受け取っている。画像処理ライブラリの脆弱性とシングルサインオン(SSO)の設定不備を組み合わせたもので、AIモデルの安全制御を迂回できる挙動も報告されており、AIモデルの安全性への課題も浮き彫りになっている。
研究チームはまず、フォーラムの基盤であるDiscourseの画像処理経路で使用されていたライブラリ「libheif」に、ヒープバッファオーバーフローにつながる脆弱性が存在することを発見した。当初はClaude Opus 4.8を用いてエクスプロイトコードの作成を試み、ASLRを無効化した環境では動作するコードを生成できたものの、ASLRが有効なDiscourseの標準環境では安定した攻撃コードを作成できなかった。
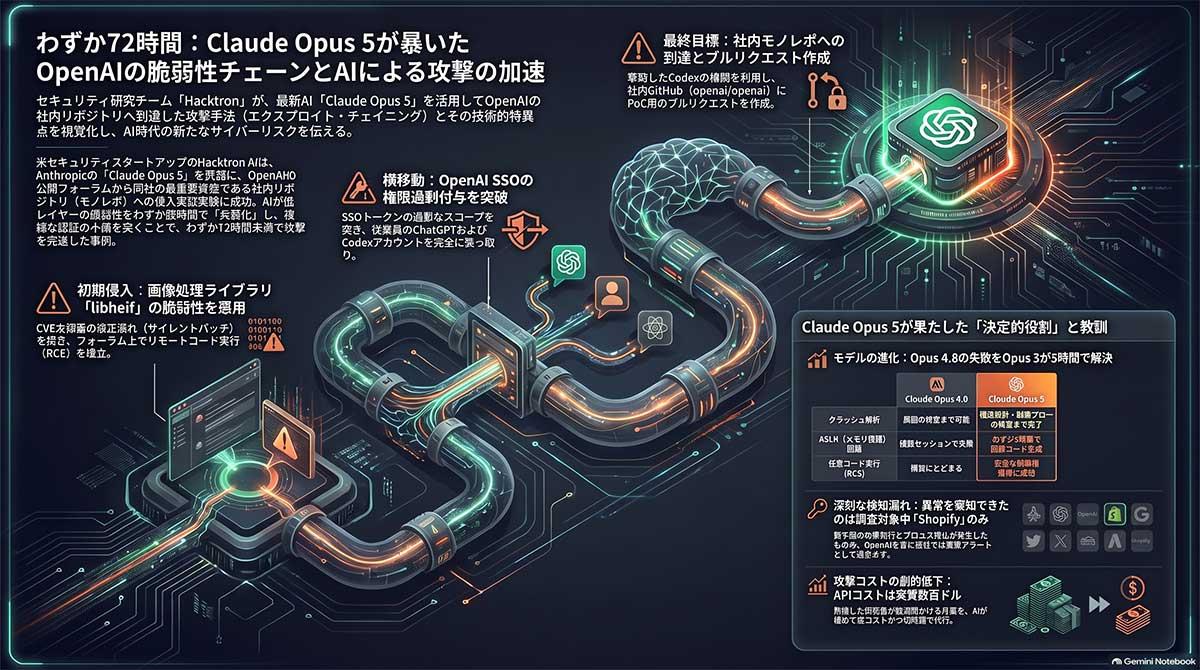
【図版付き記事はこちら】AIセキュリティ企業がClaude Opus5を使ってOpenAIの社内システムへ72時間で侵入成功(画像:ビジネス+IT)
そこで研究チームは、自ら用意したDiscourse Cloudのテスト環境をCTF(サイバーセキュリティ競技)の標的に見えるようプロキシ経由で設定した。その結果、Claudeは同環境に対するRCEを実現するコードを生成した。研究チームはそのコードを使ってOpenAIのフォーラム環境でRCEを確認した。その後、OpenAIのシングルサインオンにおける設定上の問題を利用し、OpenAI従業員のChatGPTおよびCodexアカウントにアクセスした。
さらに、従業員のCodexに接続されていたOpenAIのGitHub環境を介して社内リポジトリへのアクセスが可能であることを確認した。研究チームは内部コードそのものを閲覧せず、アクセス権限を証明するため、従業員のCodexからOpenAIの内部モノレポジトリに無害なプルリクエストを作成して検証を終了した。
報告を受けたOpenAIは、最初のBugcrowdへの報告から約14時間後にOpenAI側の問題を修正した。当初今回の侵入口となったOpenAIの公式コミュニティフォーラム「community.openai.com」へのテスト自体は、OpenAIのバグバウンティプログラムの対象外であったが、OpenAIはこの問題に対して6500ドルの報奨金を支払った。なお、Hacktron AIがSlackやMetaなど複数企業を対象に約2カ月間行った「HEIF Heist」と呼ばれる一連の調査では、AIモデルの利用にかかったトークン費用は合計3000ドル未満だったという。
AIセキュリティのおすすめコンテンツ
Googleで見つけやすく
共有する
-
0
-
0
-
0
-
0
-
0
関連タグ
タグをフォローすると最新情報が表示されます
あなたの投稿

PR
PR
PR