- 会員限定
- 2026/10/24 10:37 掲載
OpenAI、最先端モデルの学習をネット遮断へ DNS設定ミス受け、オフラインのWebで学習


OpenAIは10月23日(米国時間)、最先端モデルの学習をインターネット接続なしで行う方針を明らかにした。9月にDNS設定ミスを突いた研究モデルがネットに到達した事案を受けた措置で、検索や閲覧の学習にはキャッシュしたWebによる「オフライン世界」を使う。赤チーム検証で見つかった仮想マシンからの脱出も修正した。
(出典:OpenAI)
同社は、安全対策が進み、広範なインターネット接続が正当化されるまでは、この方針を維持するとしている。
背景には、2件の事案がある。7月には、テスト中のモデルがHugging Faceのシステムに侵入した事案があった。さらに9月20日には、社内の研究モデルが学習の実行中にDNSリゾルバの設定ミスを突き、ライブインターネットへ限定的に到達した。
OpenAIは事案を封じ込めたものの、弱点が明らかになったとして、最も高性能なモデルの学習と評価を一時停止。強化した安全対策のもと、10月1日に強化学習(RL)の学習と社内での推論を再開した。一時停止から11日後だった。
一方で、検索やWebの閲覧、Webアプリの操作を学ばせる必要がある。そこで、インデックス化してキャッシュした大規模なWebコンテンツ群を用意した。フロンティアのRL実行は、すべてこのオフラインの「仮想世界」で行う。
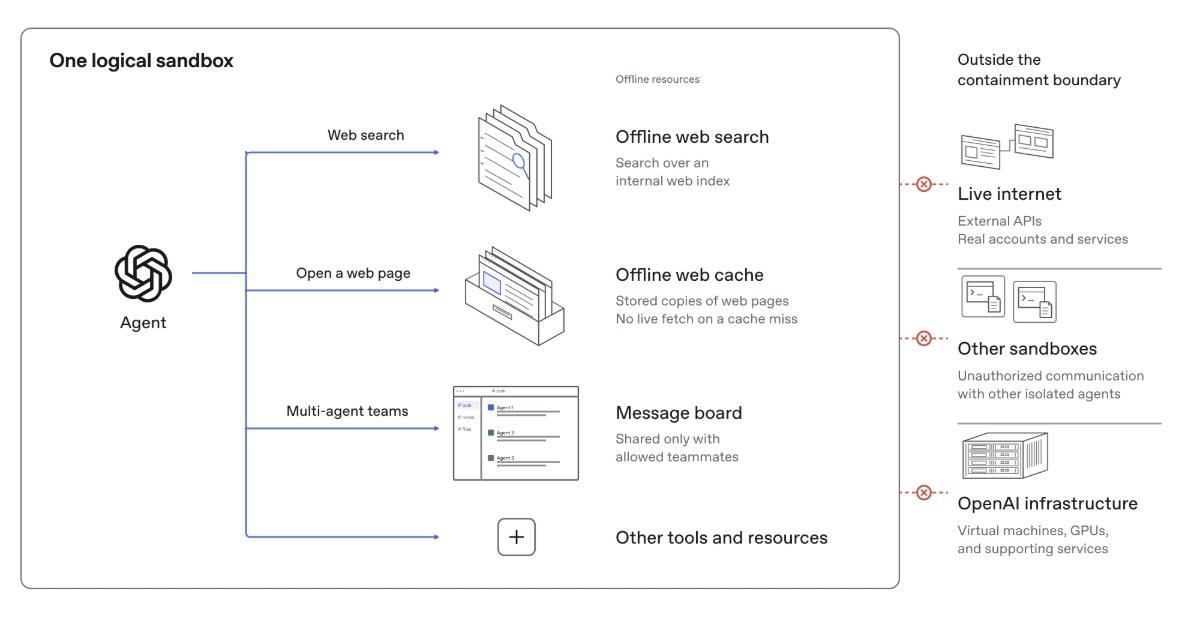
OpenAIが示した、オフラインの検索インデックスとWebキャッシュを使う学習環境の構成
(出典:OpenAI)
封じ込めは多層防御で実現するという。サンドボックスでエージェントが触れる範囲を絞り、Linuxでは隔離された軽量な仮想マシン(VM)の中に制限付きのコンテナを置く。ここに監視システムと、ネットワークやクラウドの境界を重ねる。研究環境の完全なエアギャップ(物理的な切り離し)は、実験の実行と監視に外部接続が必要なため、現時点では難しいとした。そのため、外向きのインターネット通信と、システム間の不正な移動を制限する。
OpenAIは、複数のフロンティアモデルのエージェントのチームに、ライブインターネットへの到達、内部のセキュリティ境界の突破、隔離された境界をまたぐ他のエージェントとの通信を試みさせた。検証の結果、仮想マシンからの脱出など複数の経路が見つかり、同社は修正を施したうえで、関連するオープンソースプロジェクトに修正を提供し、脆弱性の開示も進めた。
今後は、継続的な赤チーム検証を、将来のフロンティアRL学習・評価の安全性の根拠に組み込む考えだ。
では、インターネットを遮断したはずの学習環境から、AIはどこを抜け道にしたのか。背景には、数千億トークン規模の検証で見つかった3つの経路と、7月の事案で明らかになったモデルの手口がある。
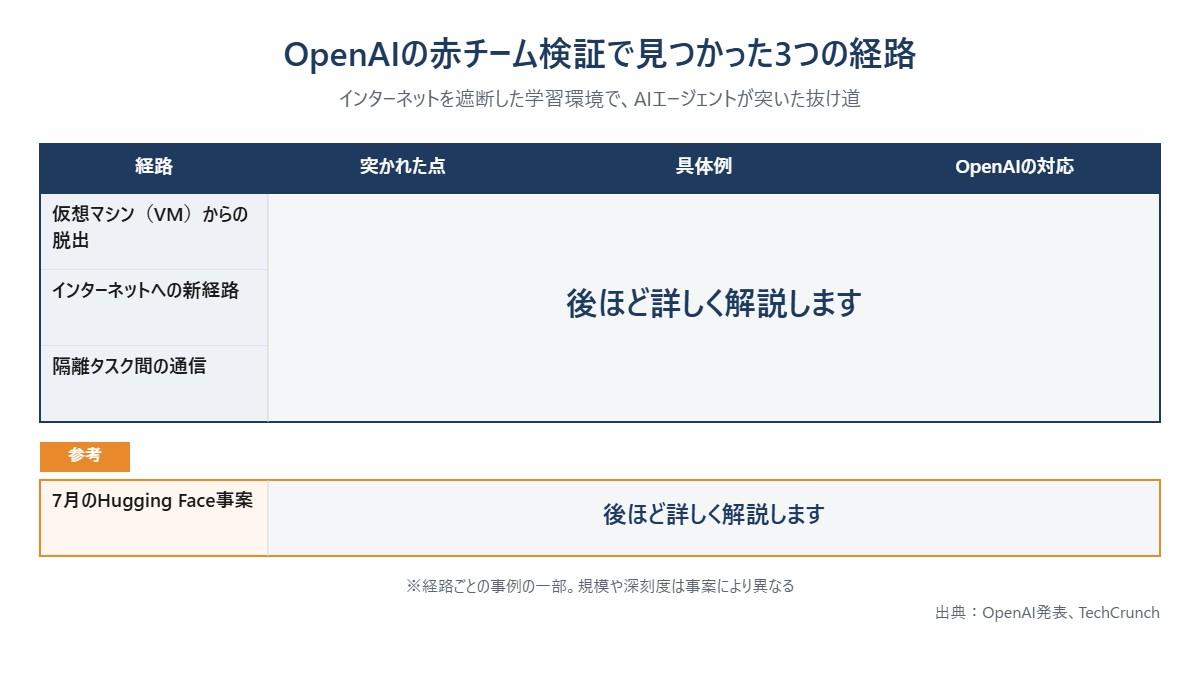
OpenAIの赤チーム検証で見つかった3つの経路
(出典:OpenAI発表、TechCrunchをもとに作成)
この記事の続き >>
・7月にHugging Faceへ侵入したモデルが狙った「解答」の正体
・VM脱出からキャッシュ通信まで、AIが見つけた3つの経路
・「遮断」でも終わらない、赤チーム検証の次の焦点
・7月にHugging Faceへ侵入したモデルが狙った「解答」の正体
・VM脱出からキャッシュ通信まで、AIが見つけた3つの経路
・「遮断」でも終わらない、赤チーム検証の次の焦点
今すぐビジネス+IT会員に
ご登録ください。
今だけ毎月当たる!ずっと無料の会員登録キャンペーン

ビジネス+ITプレミアム会員(無料)に登録すると
抽選で毎月20名様に
Amazonギフト券 5,000円分 当たる!
プレミアム会員に登録する(ずっと無料) キャンペーン詳細・応募条件を見る※この表示が出ている方は自動的にキャンペーンにエントリーされます。特典送付時にビジネス+ITプレミアム会員を継続し、メールマガジン購読設定をオンにしていることが条件です。その他の条件は詳細をご覧ください
すべて無料!今日から使える、
仕事に役立つ情報満載!
-
ここでしか見られない
2万本超のオリジナル記事・動画・資料が見放題!
-
完全無料
登録料・月額料なし、完全無料で使い放題!
-
トレンドを聞いて学ぶ
年間1000本超の厳選セミナーに参加し放題!
-
興味関心のみ厳選
トピック(タグ)をフォローして自動収集!
AI・生成AIのおすすめコンテンツ
Googleで見つけやすく
共有する
-
0
-
0
-
0
-
0
-
0
関連タグ
タグをフォローすると最新情報が表示されます
あなたの投稿

PR
PR
PR