- 会員限定
- 2026/10/09 18:00 掲載
米国防総省に不正アクセス、現役・退役軍人など約300万人の個人情報流出
現役軍人や退役軍人など約305万人の個人情報が流出


米国防総省の国防人事データセンターにおいて、現役軍人や退役軍人など約305万人の個人情報が流出していたことが判明した。システムの脆弱性を突かれ、2025年10月から約9カ月間にわたり、暗号化されていない状態の社会保障番号や氏名などが不正に閲覧できる状態にあった。
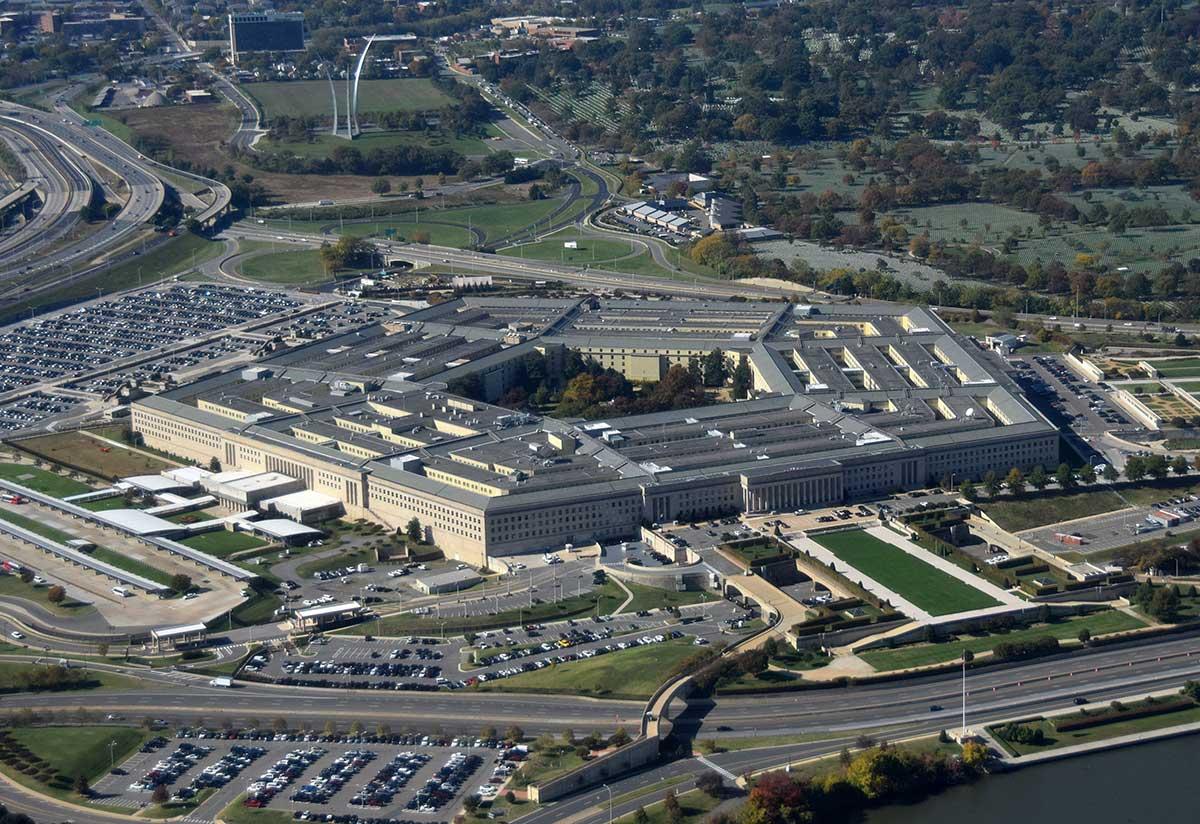
(Photo/Shutterstock.com/Ivan Cholakov)
米国防総省の不正アクセスで300万人超の情報漏えい
米国防総省の発表および複数の米メディアの報道によれば、不正アクセスを受けたのは同省の軍人や軍属、契約業者、その家族など6000万人以上の人事記録を統括する国防人事データセンターのファイル共有システムである。2026年7月16日にシステムの脆弱性が発見され、その後の調査によって2025年10月からの約9カ月間にわたって権限のない少数のユーザーがサーバー内のファイルにアクセスしていた事実が確認された。影響を受けたのは存命の約276万人と、すでに死亡している約29万4000人の計約305万人に上る。 流出したファイルには個人の特定につながる機微な情報が含まれていた。氏名や生年月日、連絡先、性別、人種に加えて、生涯変更できない社会保障番号や軍における専門職種などのデータが暗号化されない平文のまま保存されていた。社会保障番号の流出は成りすましや詐欺の要因となり、軍の専門職種データは特定任務に就く人物の特定に直結する。
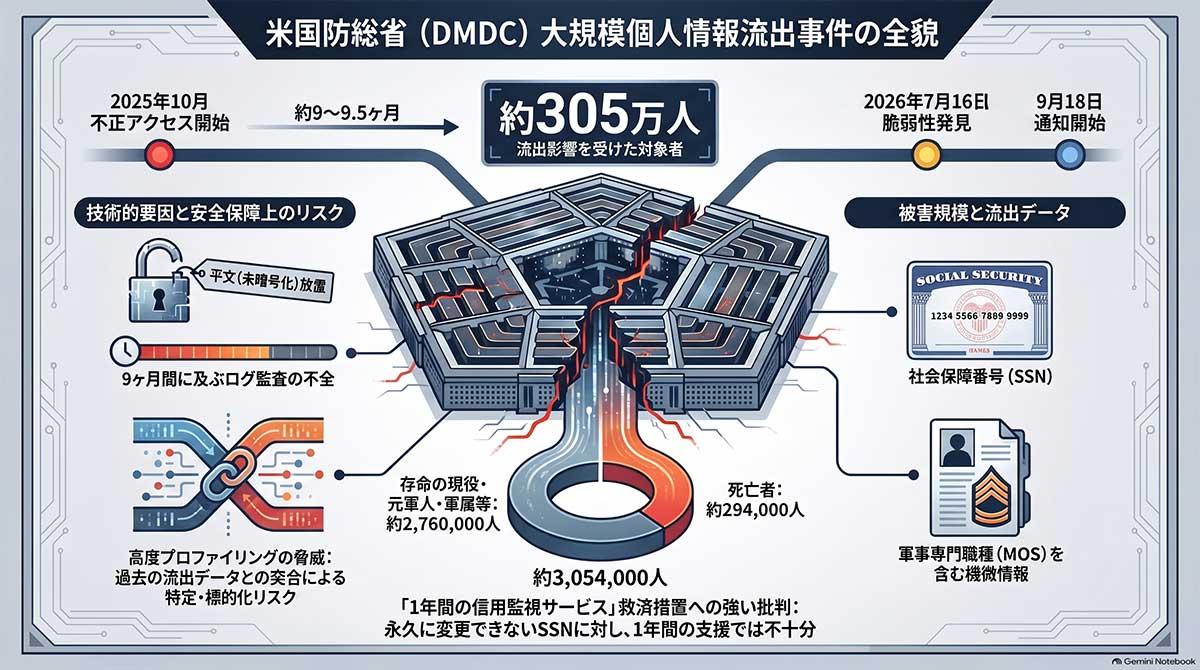
【図版付き記事はこちら】米国防総省の国防人事データベースに不正アクセス、300万人余りの個人情報流出(図版:ビジネス+IT)
米国の安全保障基盤を支える機密性の高い人事データベースに対する不正侵入が長期間検知されず、データの暗号化が実施されていなかった管理体制に対しては、セキュリティ専門家からデータガバナンスの欠陥を指摘する声が上がっている。同時期には米連邦捜査局の人事システムに対するサイバー攻撃による情報流出も表面化しており、連邦政府機関全体におけるサイバーセキュリティ対策のあり方が厳しく問われる事態となっている
9カ月間検知できず、構造的なセキュリティ不備に批判殺到
この漏洩事件に対し、サイバーセキュリティ業界からは単なるシステムの脆弱性にとどまらず、長期にわたる未検知や基本対策の軽視、データガバナンスの欠如といった構造的な不備に強い批判が相次いでいる。データセキュリティ企業であるオリオンセキュリティの共同創業者ニタイ・ミルナー氏は、300万人という影響人数よりも、機密性の高いデータへの不正アクセスが何カ月も検知されなかったことこそが本当の警鐘であると指摘した。通常のファイル閲覧挙動と異常なアクセスを識別するセキュリティ運用センターのログ監査やリアルタイム監視態勢が機能していなかったことが露呈した形だ。
今すぐビジネス+IT会員に
ご登録ください。
すべて無料!今日から使える、
仕事に役立つ情報満載!
-
ここでしか見られない
2万本超のオリジナル記事・動画・資料が見放題!
-
完全無料
登録料・月額料なし、完全無料で使い放題!
-
トレンドを聞いて学ぶ
年間1000本超の厳選セミナーに参加し放題!
-
興味関心のみ厳選
トピック(タグ)をフォローして自動収集!
情報漏えい対策のおすすめコンテンツ
Googleで見つけやすく
共有する
-
0
-
0
-
1
-
1
-
0
関連タグ
タグをフォローすると最新情報が表示されます
情報漏えい対策の関連コンテンツ
あなたの投稿

PR
PR
PR